Un rôle à contrôler
Après une modification du compte, vérifier les zones réellement accessibles. Le titre professionnel ne remplace pas la configuration des droits.
 SeuilisSûreté
Un matin, à l’entrée des bureaux
Le journal d’accès a révélé une erreur de rôle après une mise à jour interne
Reconstitution illustrative. Les personnes, l’entreprise et les circonstances présentées sont fictives
Comprendre ce qui s’est passé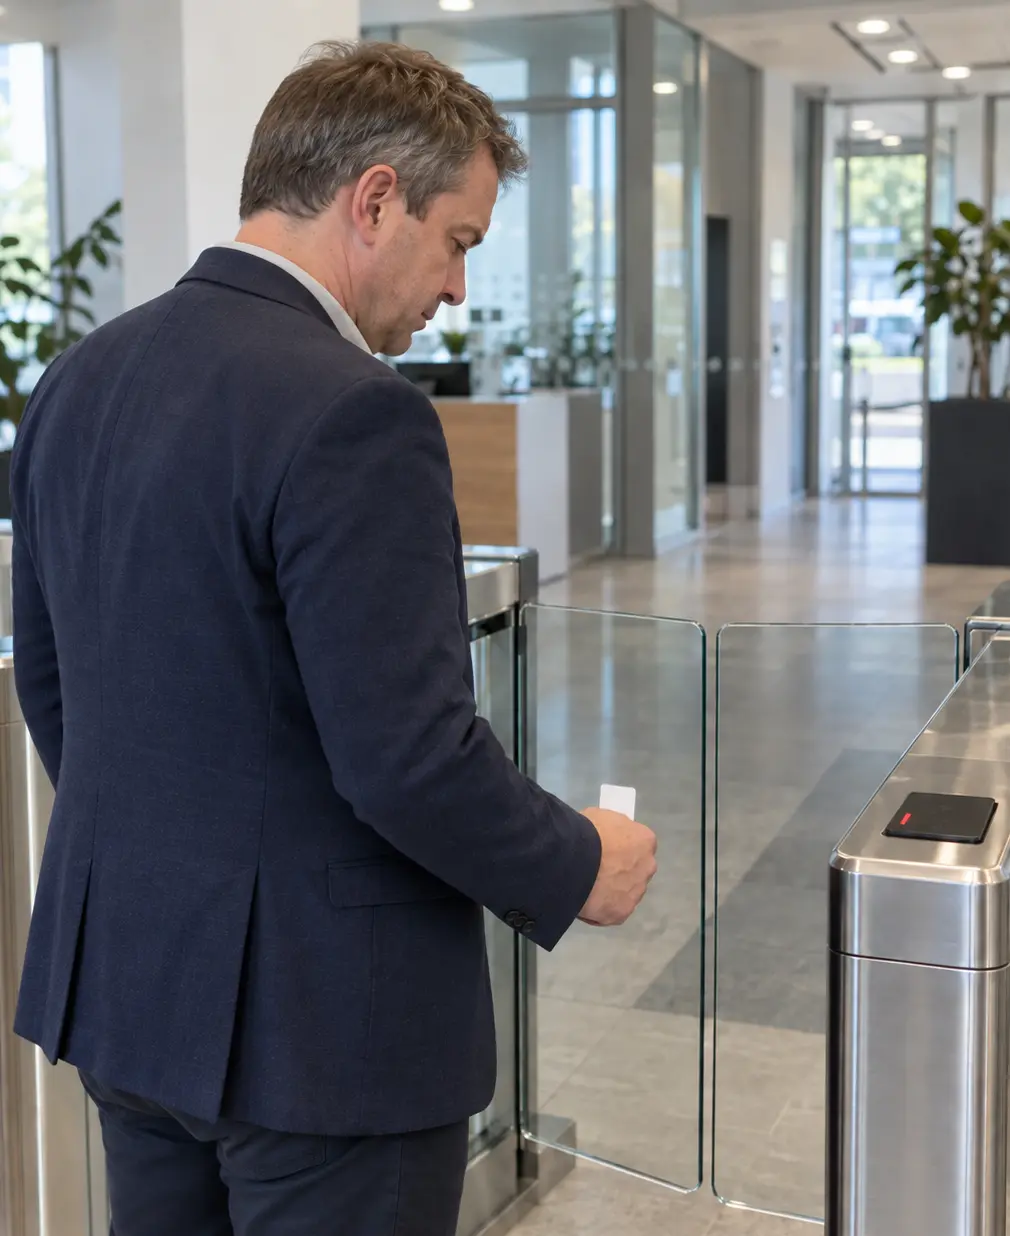
Son badge fonctionnait encore la veille
Le badge est reconnu.Le lecteur reconnaît son badge. Pourtant, le tourniquet reste fermé. L’agent d’accueil vérifie son identité et consulte la procédure prévue pour un refus d’accès. Il ne déduit pas du blocage que le dirigeant a perdu sa fonction.
Après une mise à jour interne de son compte, le rôle « Visiteur » lui a été attribué par erreur. Cette configuration ne lui donne pas accès aux bureaux. Le badge fonctionne ; ce sont les droits associés à son compte qui ne correspondent plus à sa situation.
Une erreur dans le système l’a laissé devant son bureau. Dans cette reconstitution, il ne s’agit ni d’un licenciement, ni d’une cyberattaque, ni d’un conflit dans l’entreprise. L’équipe doit corriger une attribution de rôle, sans contourner les vérifications à l’entrée.
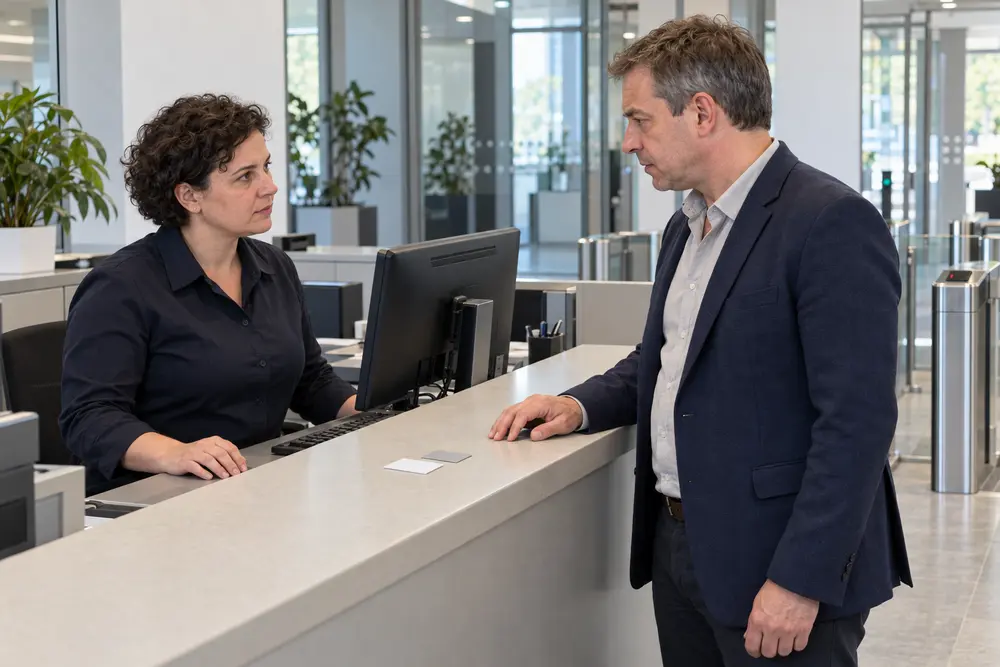
Après validation par la personne habilitée, l’agent délivre un accès limité à la zone nécessaire et à une période définie. Cette mesure permet de poursuivre la matinée pendant que l’administrateur examine le compte.
Un refus isolé ne raconte pas toute l’histoire. En rapprochant le passage refusé, la mise à jour du compte et le rôle attribué, l’administrateur retrouve l’origine de l’écart.
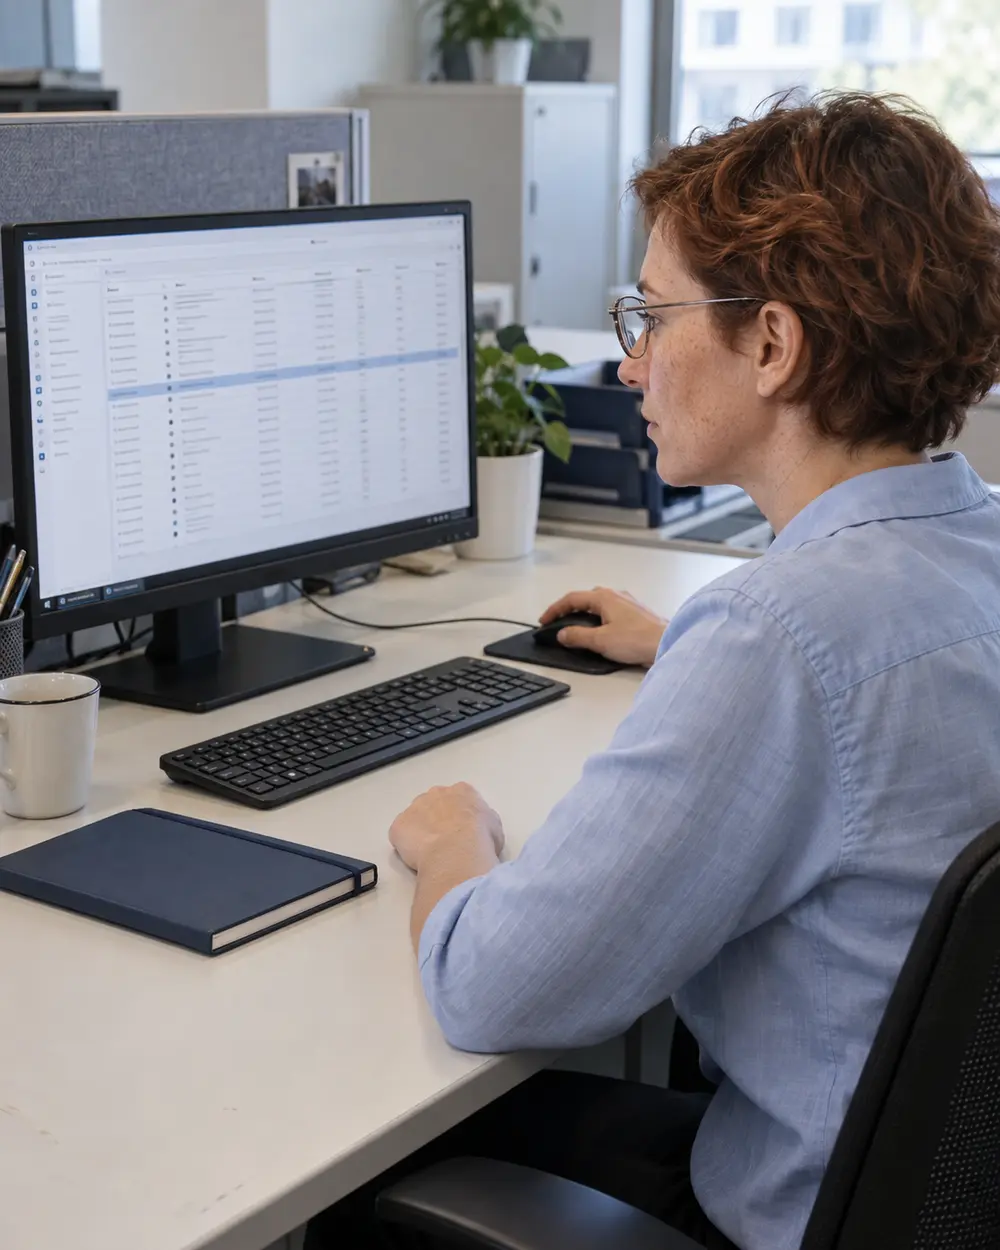
Le compte dispose des droits attendus pour les bureaux.
Le profil « Visiteur » remplace le rôle habituel.
La zone demandée n’est pas autorisée pour ce rôle.
Le rôle attendu est rétabli. L’accès temporaire est ensuite retiré.
Le journal aide à comprendre et à documenter la correction. Il complète l’analyse humaine ; il ne supprime pas les erreurs de configuration.
L’identification répond à « qui se présente ? ». Les droits précisent où et quand cette personne peut entrer. Un changement de fonction, une visite ou une fin de mission demandent des autorisations cohérentes avec la situation.
Le rôle couvre les espaces nécessaires au travail habituel. Il ne donne pas automatiquement accès à une zone technique réservée.
Après une modification du compte, vérifier les zones réellement accessibles. Le titre professionnel ne remplace pas la configuration des droits.
Pour un besoin ponctuel, définir un périmètre et une échéance. Réexaminer l’autorisation lorsque la situation évolue.
À la fin d’une visite ou d’une mission, retirer les droits concernés. Une autorisation devenue inutile ne doit pas rester active par oubli.
Fournisseur de solutions distinct
Des outils pour organiser le contrôle d’accès et la supervision de sûreté.
Fichet présente SMI Server, une solution de management intégré de la sûreté. Elle réunit la gestion des droits de contrôle d’accès et la supervision, avec des fonctions de détection d’intrusion et de vidéoprotection.
Sa structure modulaire permet d’adapter l’installation au site. La solution prend en charge plusieurs technologies d’identification et la gestion de plusieurs sites. Les possibilités d’intégration et la configuration correspondant à votre organisation sont à examiner avec Fichet.
Seuilis Sûreté édite cette présentation publicitaire. Fichet Security Solutions France fournit ses propres solutions et reste votre interlocuteur pour leurs caractéristiques, leur étude et leur mise en œuvre.
Une approche intégrée pour les bureaux, les sites industriels et les espaces commerciaux, à dimensionner selon les accès et les usages.